Cách chọn phần mềm CRM cho doanh nghiệp vừa và nhỏ: 6 bước và bảng chấm điểm
Cách chọn phần mềm CRM cho doanh nghiệp vừa và nhỏ: bắt đầu từ quy trình bán hàng, 8 tiêu chí, 6 bước chọn, bảng chấm điểm mẫu và câu lệnh AI lập bảng yêu cầu.
Chiều thứ Sáu, tổng đài nhận một cuộc gọi: “Sao bên anh có số điện thoại của tôi? Tuần này tôi nhận ba tin nhắn khuyến mãi rồi.” Nhân viên mở CRM ra xem. Số điện thoại có đó, nhưng không ai biết nó được nhập từ hội chợ năm ngoái, từ một file bạn bè gửi, hay từ form đăng ký trên website. Càng không ai biết khách đã từng đồng ý nhận tin quảng cáo hay chưa.
Từ ngày 01/01/2026, câu hỏi đó không còn chỉ là chuyện chăm sóc khách hàng: doanh nghiệp cần có bằng chứng để trả lời. Bài này đi qua những quy định của Luật Bảo vệ dữ liệu cá nhân và Nghị định 356/2025/NĐ-CP chạm trực tiếp vào CRM và marketing, kèm checklist cho doanh nghiệp vừa và nhỏ.
Bài viết mang tính tham khảo, không phải tư vấn pháp lý. Với tình huống cụ thể của doanh nghiệp, hãy hỏi luật sư hoặc bộ phận pháp chế.
Có ba văn bản doanh nghiệp làm CRM cần biết:
| Văn bản | Ban hành | Hiệu lực | Vai trò |
|---|---|---|---|
| Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 | Quốc hội thông qua 26/06/2025 | 01/01/2026 | Khung chính: quyền của khách, sự đồng ý, mức phạt tối đa |
| Nghị định 356/2025/NĐ-CP | Chính phủ ban hành 31/12/2025 | 01/01/2026 | Hướng dẫn chi tiết: danh mục dữ liệu, thời hạn xử lý yêu cầu, cách xin đồng ý, chuyển giao |
| Nghị định 330/2026/NĐ-CP | Chính phủ ban hành 19/08/2026 | 19/08/2026 | Xử phạt vi phạm hành chính về an ninh mạng và bảo vệ dữ liệu cá nhân |
Nghị định 13/2023/NĐ-CP, văn bản nhiều doanh nghiệp từng dùng, đã hết hiệu lực từ 01/01/2026 (khoản 2 Điều 42 Nghị định 356/2025/NĐ-CP). Hoạt động xử lý đã được khách đồng ý theo Nghị định 13 trước ngày Luật có hiệu lực thì tiếp tục thực hiện, không phải xin đồng ý lại (khoản 1 Điều 39 Luật). Doanh nghiệp vẫn nên giữ bằng chứng của sự đồng ý đó để trả lời khi khách hỏi.
Về mức phạt, Điều 8 Luật đặt trần xử phạt hành chính: tối đa 3 tỷ đồng cho phần lớn vi phạm, tối đa 10 lần khoản thu với hành vi mua bán dữ liệu cá nhân, tối đa 5% doanh thu năm trước với vi phạm về chuyển dữ liệu xuyên biên giới. Các mức này áp dụng cho tổ chức; cá nhân vi phạm cùng hành vi thì tối đa bằng một nửa. Theo tóm lược của Báo Điện tử Chính phủ về Nghị định 330/2026/NĐ-CP, xử lý dữ liệu khi chưa có sự đồng ý bị phạt từ 30 đến 50 triệu đồng; cố ý tiếp tục xử lý sau khi khách đã yêu cầu ngừng, hoặc coi sự im lặng là đồng ý, bị phạt từ 50 đến 70 triệu đồng. Đây là các mức theo bản tóm lược; mức áp dụng cho cá nhân hay tổ chức cần đối chiếu nguyên văn nghị định.
Luật chia dữ liệu cá nhân thành hai loại (Điều 2): cơ bản và nhạy cảm. Danh mục cụ thể nằm ở Điều 3 và Điều 4 Nghị định 356. Đặt cạnh các trường thường có trong CRM:
| Trường trong CRM | Loại | Căn cứ |
|---|---|---|
| Họ tên, ngày sinh, giới tính, địa chỉ liên hệ | Cơ bản | Điều 3 khoản 1–4 |
| Số điện thoại, ảnh chân dung khách | Cơ bản | Điều 3 khoản 6, 7 |
| Ảnh chụp thẻ căn cước để làm hợp đồng | Nhạy cảm | Điều 4 khoản 1 điểm i |
| Tình trạng sức khoẻ (phòng khám, spa, bảo hiểm) | Nhạy cảm | Điều 4 khoản 1 điểm d |
| Vị trí xác định qua dịch vụ định vị | Nhạy cảm | Điều 4 khoản 1 điểm h |
| Thông tin thẻ ngân hàng, lịch sử giao dịch tài khoản | Nhạy cảm | Điều 4 khoản 1 điểm k |
| Dữ liệu theo dõi hành vi, hoạt động sử dụng dịch vụ trên không gian mạng | Nhạy cảm | Điều 4 khoản 1 điểm l |
Hai dòng dễ bị bỏ sót nhất là ảnh căn cước (sales chụp gửi qua ứng dụng chat rồi lưu luôn vào CRM) và dữ liệu theo dõi hành vi trực tuyến. Dữ liệu theo dõi hành vi trên không gian mạng nằm trong danh mục nhạy cảm, nên việc gắn lịch sử duyệt web hay hành vi trên ứng dụng vào hồ sơ từng khách cần được xem kỹ. Trường nào của doanh nghiệp rơi vào điểm này thì nên hỏi luật sư, vì văn bản không liệt kê từng loại công cụ.
Với dữ liệu nhạy cảm, doanh nghiệp phải phân quyền giới hạn truy cập, có quy trình xử lý và biện pháp bảo mật (khoản 2 Điều 4 Nghị định 356), và phải báo cho khách biết dữ liệu đang xin là dữ liệu nhạy cảm (khoản 4 Điều 6).
Theo Điều 9 Luật, sự đồng ý chỉ có hiệu lực khi khách tự nguyện và biết rõ: loại dữ liệu, mục đích xử lý, ai là bên kiểm soát dữ liệu, khách có quyền gì. Luật đặt thêm bốn nguyên tắc: đồng ý theo từng mục đích; không được ép đồng ý mục đích khác làm điều kiện; đồng ý có hiệu lực tới khi khách thay đổi; im lặng hoặc không phản hồi không được coi là đồng ý.
Nghị định 356 (Điều 6) nói rõ cách làm:
Áp vào form đăng ký nhận tư vấn, khác biệt nằm ở vài chi tiết nhỏ:
| Cách làm dễ vi phạm | Cách làm đúng tinh thần luật |
|---|---|
| Ô “Đồng ý nhận ưu đãi” đã tích sẵn | Ô để trống, khách tự tích |
| Một ô gộp: “Đồng ý với điều khoản và nhận tin quảng cáo” | Hai ô riêng: một cho tư vấn theo yêu cầu, một cho nhận tin khuyến mãi |
| Không ghi mục đích, không ghi tên doanh nghiệp | Ghi rõ dữ liệu gì, để làm gì, doanh nghiệp nào giữ, cách rút lại |
| Chỉ lưu số điện thoại | Lưu kèm thời điểm, nguồn, nội dung câu đồng ý và phiên bản form |
Cột cuối cùng mới là thứ trả lời được cuộc gọi ở đầu bài. Nếu CRM của doanh nghiệp chưa có trường “nguồn thu thập” và “thời điểm đồng ý”, hãy thêm ngay. Khi chọn phần mềm CRM, đây cũng là một yêu cầu nên đưa vào bảng chấm điểm.
Chưa chắc. Khoản 2 Điều 3 Luật chỉ cho thu thập, xử lý dữ liệu đúng phạm vi, mục đích cụ thể, rõ ràng. Khách để lại số để được báo giá thì mục đích là báo giá. Gửi SMS khuyến mãi vào số đó sáu tháng sau là mục đích khác, cần sự đồng ý riêng.
Điều 28 Luật về dữ liệu cá nhân trong kinh doanh dịch vụ quảng cáo nêu thêm: xử lý dữ liệu khách để quảng cáo phải được khách đồng ý trên cơ sở biết rõ nội dung, phương thức, hình thức, tần suất giới thiệu sản phẩm; phải có cách để khách từ chối nhận quảng cáo; và phải tuân thủ pháp luật về chống tin nhắn rác, thư điện tử rác, cuộc gọi rác. Khoản 8 cùng điều yêu cầu quảng cáo theo hành vi hoặc cá nhân hoá chỉ được thu thập dữ liệu qua việc theo dõi website, ứng dụng khi khách đồng ý.
Phần lớn Điều 28 viết cho tổ chức kinh doanh dịch vụ quảng cáo, nhưng khoản 8 áp dụng cho mọi tổ chức, cá nhân khi dùng dữ liệu cá nhân để quảng cáo theo hành vi. Doanh nghiệp tự gửi tin cho khách của mình vẫn chịu nguyên tắc mục đích ở Điều 3 và quy định về sự đồng ý ở Điều 9. Phạm vi áp dụng chính xác cho từng mô hình kinh doanh nên được luật sư xác nhận.
Dữ liệu cũng chỉ được lưu trong thời gian phù hợp với mục đích (khoản 3 Điều 3 Luật). Danh sách khách hội chợ ba năm trước, không ai liên hệ lại, nên được xem xét để xoá.
Khoản 1 Điều 4 Luật trao cho khách các quyền: được biết về việc xử lý dữ liệu; đồng ý, không đồng ý, rút lại đồng ý; xem, chỉnh sửa; yêu cầu cung cấp, xoá, hạn chế xử lý; phản đối xử lý; khiếu nại và yêu cầu bồi thường. Điều 5 Nghị định 356 đặt thời hạn cụ thể:
| Yêu cầu của khách | Phản hồi | Doanh nghiệp thực hiện | Khi phải yêu cầu đối tác xử lý dữ liệu | Gia hạn tối đa (1 lần) |
|---|---|---|---|---|
| Rút lại đồng ý, hạn chế, phản đối xử lý | 2 ngày làm việc | 15 ngày | 20 ngày | 15 ngày |
| Xem, chỉnh sửa, cung cấp dữ liệu | 2 ngày làm việc | 10 ngày | 15 ngày | 10 ngày |
| Xoá dữ liệu | 2 ngày làm việc | 20 ngày | 30 ngày | 20 ngày |
Muốn gia hạn, doanh nghiệp phải báo lý do cho khách và chứng minh việc gia hạn là cần thiết. Nghị định cũng yêu cầu có quy trình, thủ tục, biểu mẫu rõ ràng để khách thực hiện quyền, và khách phải biết thủ tục đó (khoản 1 Điều 5).
Ba điểm hay gây hiểu nhầm:
Cách thực tế nhất là tạo một loại phiếu “yêu cầu về dữ liệu cá nhân” trong CRM, có hạn chót tự tính theo bảng trên, giống cách quy trình chăm sóc khách hàng trên CRM quản lý phiếu hỗ trợ.
Nghị định 356 có vài yêu cầu cụ thể chạm thẳng vào cách vận hành CRM:
Khi thuê agency chạy chiến dịch hay thuê đơn vị gửi SMS, email, doanh nghiệp thường là bên kiểm soát dữ liệu (quyết định mục đích), còn đối tác là bên xử lý dữ liệu (Điều 2 Luật). Bên xử lý chỉ được tiếp nhận dữ liệu sau khi có thoả thuận, hợp đồng, và chỉ xử lý đúng hợp đồng (điểm a, b khoản 2 Điều 37 Luật).
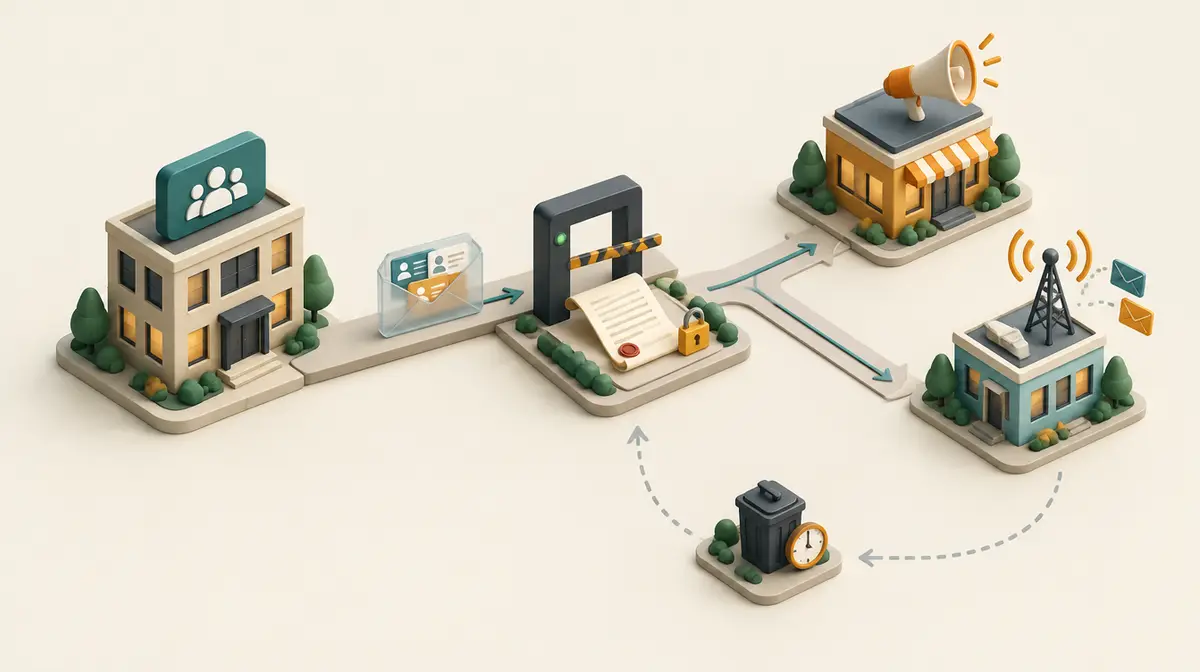
Khoản 1 Điều 7 Nghị định 356 liệt kê nội dung thoả thuận chuyển giao phải có:
Hai việc nên tránh hẳn. Một là mua danh sách data khách hàng: mua, bán dữ liệu cá nhân là hành vi bị nghiêm cấm (khoản 6 Điều 7 Luật), trừ trường hợp luật có quy định khác. Hai là gửi nguyên file CRM cho agency khi họ chỉ cần một nhóm khách cho một chiến dịch. Chỉ chuyển đúng trường và đúng nhóm khách cần dùng.
Điều 38 Luật và Điều 41 Nghị định 356 cho doanh nghiệp nhỏ, doanh nghiệp khởi nghiệp được chọn thực hiện hoặc không một số nghĩa vụ trong 5 năm kể từ 01/01/2026; hộ kinh doanh, doanh nghiệp siêu nhỏ thì không phải thực hiện. Các nghĩa vụ đó là: lập hồ sơ đánh giá tác động xử lý dữ liệu (Điều 21, 22 Luật) và chỉ định bộ phận, nhân sự bảo vệ dữ liệu (khoản 2 Điều 33 Luật).
Miễn trừ không áp dụng nếu doanh nghiệp kinh doanh dịch vụ xử lý dữ liệu cá nhân, trực tiếp xử lý dữ liệu nhạy cảm, hoặc đã xử lý dữ liệu của từ 100 nghìn chủ thể trở lên (tính cộng dồn). Một CRM bán lẻ vài năm tuổi có thể đã vượt con số này. Doanh nghiệp chụp căn cước khách thì đang xử lý dữ liệu nhạy cảm. Quan trọng hơn: miễn trừ chỉ gồm các nghĩa vụ trên. Sự đồng ý, quyền của khách, thời hạn xử lý yêu cầu, thoả thuận với đối tác vẫn áp dụng cho mọi quy mô.
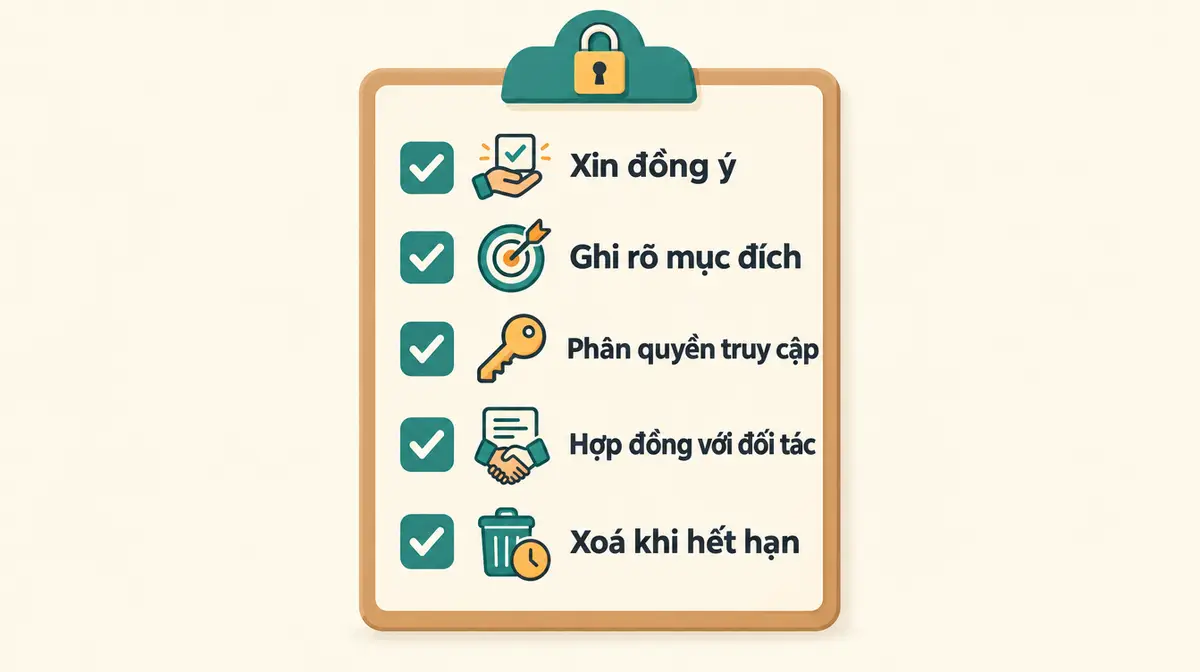
Checklist cho doanh nghiệp vừa và nhỏ:
AI có thể giúp soạn bản nháp đầu tiên cho form và quy trình. Câu lệnh mẫu:
Bạn là chuyên viên tuân thủ bảo vệ dữ liệu cá nhân tại Việt Nam.
Doanh nghiệp của tôi: [ngành], [số khách trong CRM], [kênh thu thập: form web, hội chợ, gọi điện...].
Các trường dữ liệu đang lưu: [liệt kê].
Mục đích sử dụng: [tư vấn theo yêu cầu, gửi khuyến mãi, chăm sóc sau bán...].
Đối tác nhận dữ liệu: [agency, đơn vị gửi SMS, nhà cung cấp CRM, vị trí máy chủ].

Dựa trên Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP, hãy:
1. Phân loại từng trường thành dữ liệu cơ bản hoặc nhạy cảm, ghi số điều căn cứ.
2. Soạn câu xin đồng ý cho form, tách theo từng mục đích.
3. Đề xuất quy trình tiếp nhận yêu cầu xem, sửa, xoá, rút lại đồng ý kèm thời hạn.
4. Liệt kê điều khoản cần bổ sung vào hợp đồng với từng đối tác.
Ghi rõ chỗ nào là giả định, chỗ nào cần luật sư xác nhận, và không trích điều khoản mà bạn không chắc.
Kết quả AI trả về là bản nháp để làm việc với luật sư, không thay cho ý kiến pháp lý. AI có thể trích sai số điều, nên đối chiếu từng điều với văn bản gốc.
Quay lại cuộc gọi đầu bài. Doanh nghiệp đã làm xong checklist sẽ trả lời được trong hai phút: số này có từ form đăng ký ngày nào, khách đồng ý nhận tin khuyến mãi lúc nào, và nếu khách muốn dừng thì việc gửi tin dừng lại, kể cả ở đơn vị gửi tin nhắn. Luật Bảo vệ dữ liệu cá nhân không cấm làm marketing bằng dữ liệu. Luật yêu cầu doanh nghiệp biết mình đang giữ gì, giữ để làm gì, và chứng minh được điều đó. Làm sớm, khi CRM còn gọn, nhẹ hơn nhiều so với khi đã có hàng trăm nghìn khách. Nếu doanh nghiệp đang tự động hoá marketing, trường “đồng ý theo mục đích” nên là điều kiện đầu tiên của mọi luồng gửi tin.
Bài viết mang tính tham khảo, cập nhật theo văn bản có hiệu lực tại thời điểm đăng (09/2026), không phải tư vấn pháp lý.
Quốc hội nước Cộng hoà xã hội chủ nghĩa Việt Nam, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, thông qua ngày 26/06/2025, hiệu lực từ 01/01/2026 (Công báo số 971 + 972, 2025).
Chính phủ, Nghị định số 356/2025/NĐ-CP quy định chi tiết một số điều và biện pháp thi hành Luật Bảo vệ dữ liệu cá nhân, ban hành ngày 31/12/2025, hiệu lực từ 01/01/2026.
Báo Điện tử Chính phủ, Mức xử phạt vi phạm hành chính đối với hành vi vi phạm về bảo vệ dữ liệu cá nhân (về Nghị định 330/2026/NĐ-CP), 22/08/2026.
Cách chọn phần mềm CRM cho doanh nghiệp vừa và nhỏ: bắt đầu từ quy trình bán hàng, 8 tiêu chí, 6 bước chọn, bảng chấm điểm mẫu và câu lệnh AI lập bảng yêu cầu.
Những thách thức của chuyển đổi số năm 2025 Chuyển đổi số năm 2025 tiếp tục đặt ra những thách thức đáng kể cho các
Xây dựng văn hóa số trong doanh nghiệp: yếu tố then chốt để thành công Trong kỷ nguyên số hiện nay, việc xây dựng văn
Hãy cùng trao đổi để tìm ra hướng đi phù hợp, dựa trên thực tiễn kinh doanh và kinh nghiệm triển khai cho nhiều doanh nghiệp.